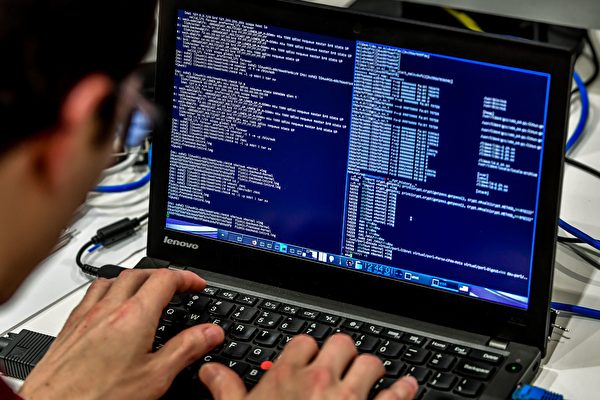

ウェブサイトやウェブアプリケーションの開発に広く使われるプログラミング言語「PHP」で、10月21日、重大な脆弱性が2件見つかり、各国で警戒が強まっている。欧州では、複数の政府関連ウェブサイトがハッカーによる攻撃を防ぐため、一時的に運用を停止するなどの対策を講じた。PHP開発チームも緊急の更新プログラムを公開し、セキュリティー専門家は速やかな確認と更新を呼びかけている。
今回見つかった脆弱性は「CVE-2026-109618」と「CVE-2026-109619」で、総称してPHP2Shellと呼ばれる。いずれも深刻度を示す評価スコアは10点満点中9.2点に達し、非常に深刻な脆弱性とされる。
報道によると、これらの脆弱性を悪用すれば、攻撃者はアカウントやパスワードを使わずに、インターネット経由で遠隔から不正なコードを実行できる恐れがある。
攻撃に成功した場合、ハッカーはサーバーを不正に操作し、データの窃取や改ざん、破壊などを行う恐れがある。ウェブサイトの運営や企業の情報システムに深刻な被害をもたらしかねない。
PHP開発チームは、脆弱性を修正した緊急の更新プログラムを公開した。セキュリティー企業も、ウェブサイトの管理者に対し、使用中のPHPのバージョンを確認して速やかに更新するとともに、不審なアクセスやシステムの異常を示すログを調べるよう呼びかけている。
また、すでにサポートが終了した旧バージョンを使用している場合は、できるだけ早く新しいバージョンに切り替える必要があるとしている。
米国家安全保障局やFBIなども関係機関に注意を呼びかけ、修正版をすぐに適用できない場合は、脆弱性への対処が完了するまで対象システムをインターネットから切り離すよう勧告している。
日本でも対策が進んでいる。情報処理推進機構(IPA)は10月21日、PHPの重大な脆弱性について注意喚起を公表し、ウェブサイトの運営者やシステム開発者に対し、使用状況の確認と速やかな更新を呼びかけた。
東京科学大学も同日、大学のウェブサーバーで一部のPHP機能を無効にする緊急措置を実施した。国内の民間企業でも、修正版の適用やシステムの点検などが進んでいる。


 ご友人は無料で閲覧できます
 Line
 Telegram
ご利用上の不明点は ヘルプセンター にお問い合わせください。