


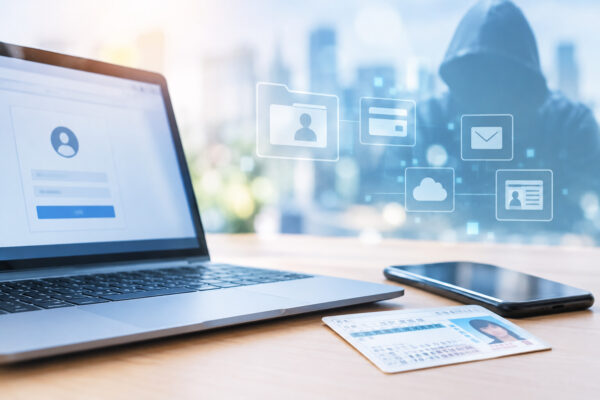
国内の事業者や各種サービスで、不正アクセスによる大規模な個人情報漏えいが相次ぐ中、総務省や情報セキュリティー関連機関が対策を呼びかけている。
スマートフォンのアプリなどを解析して接続先のサーバーを直接狙う攻撃手口が問題となっており、事業者にはシステムの脆弱性対策や認証の強化、利用者には個人情報を悪用したなりすまし被害への警戒が求められている。
総務省の注意喚起では、情報通信研究機構(NICT)の分析を基に、アプリ解析を起点とするサーバー攻撃「A2B攻撃」の危険性が取り上げられている。
この攻撃は、AndroidやiOS向けのスマートフォンアプリ、Webサービスなどを解析し、通信先のサーバー情報や通信手順を特定した上で、サーバー側の脆弱性を直接狙うものである。
アプリ自体に問題がなくても、接続先サーバーの防御が不十分な場合、保存されている個人情報が盗み出される恐れがある。利用者がアプリを適切に使用していても、サービス提供側のセキュリティー対策に不備があれば、情報漏えいの被害に巻き込まれる可能性がある。
こうした攻撃への対策として、事業者にはアプリ側のアクセス制限だけに依存せず、サーバー側で厳格な本人認証やアクセス権限の確認、入力値の検証を徹底することが求められている。また、アクセスログを緊急点検し、不審な通信を検知した場合にはアクセスを制限するなど、迅速な対応も重要となる。
独立行政法人情報処理推進機構(IPA)も、経営者の主導による早急なセキュリティー点検と対策を促している。
具体的には、外部に公開しているシステムについて、セキュリティーパッチと呼ばれる修正プログラムの適用状況を確認し、未適用のものがあれば速やかに導入し、、作成した覚えのない不審なアカウントや、利用を終了したにもかかわらず無効化されていないアカウントが存在しないか、アクセスログなどを通じて確認することも対策の一つとしてあげている。
認証面では、パスワードに加えて別の認証手段を組み合わせる多要素認証(MFA)の導入や、複雑なパスワードの設定が推奨されている。
一方、情報漏えいが発生した場合の被害を抑えるため、事業者が保有する個人情報そのものを必要最小限にとどめることも重要だ。不要となった情報を保有し続けないことで、万が一不正アクセスを受けた際の流出規模を抑えることにつながる。
個人の側でも、流出した情報を悪用したなりすまし被害への備えが必要となる。特に、利用しているサービスから個人情報が漏えいした場合や、運転免許証などの本人確認書類を紛失・盗難された場合には、第三者が本人になりすましてローンやクレジットカードを契約する危険性がある。
こうした被害を防ぐための仕組みとして、日本信用情報機構(JICC)の「本人申告コメント登録制度」がある。
この制度は、本人確認書類を紛失したことや、個人情報が流出した可能性があることなどを、本人の信用情報にあらかじめ登録できる仕組みである。
ローンやキャッシングなどの申し込みがあった際、消費者金融会社やクレジットカード会社などの加盟事業者が登録内容を確認することで、通常より慎重な本人確認や与信判断につなげ、不正契約を防ぐ効果が期待される。
登録を申し込めるのは満15歳以上の本人で、有効期間は登録日から5年間となっている。必要に応じて期間途中で削除することも可能である。
また、登録された情報は、提携する全国銀行個人信用情報センターやCICにも連携される。
不正アクセスの手口が多様化する中、情報漏えいを防ぐには、サービス提供事業者によるサーバー側の安全対策と、利用者自身による予防措置の双方が欠かせない。
事業者には脆弱性の解消や認証管理の徹底が求められる一方、個人もパスワードの適切な管理に加え、情報流出や本人確認書類の紛失が判明した際には、本人申告制度などを活用して被害の拡大を防ぐことが重要となる。







 ご友人は無料で閲覧できます
 Line
 Telegram
ご利用上の不明点は ヘルプセンター にお問い合わせください。